

AI攻击冲击企业网安防线 Security Summit 2026 聚焦韧性、实体AI安全与后量子防护
- 罗彩薇
-

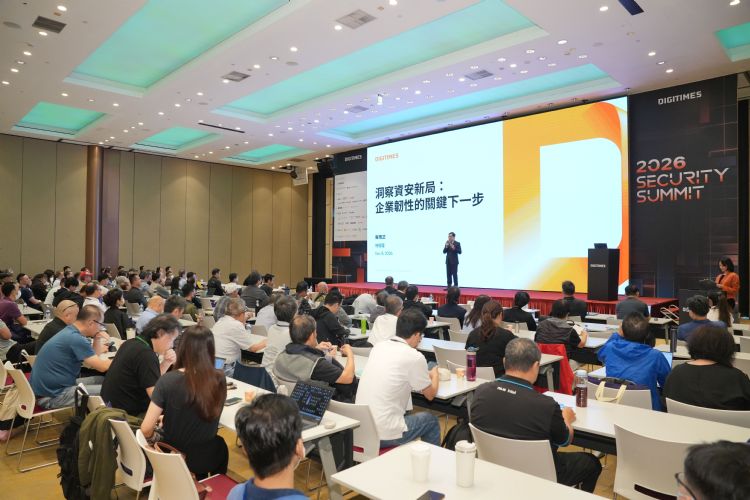
AI加快漏洞探测与网络攻击速度,生成式AI与AI代理的普及,也让企业面临数据外泄、权限失控及供应链入侵等风险。当AI深入工业设备、智能车辆与公共场域,网安问题更可能直接影响实体安全与营运。DIGITIMES于2026年11月5、6日举办「2026 Security SUMMIT」论坛,邀集产官学专家,探讨企业如何缩短攻击应变时间、强化AI与设备安全,并因应国际法规及后量子口令带来的长期挑战。
AI缩短攻击时间 企业须加快侦测与营运复原
AI让网络攻击的速度与规模大幅增加,企业防御却仍需经过漏洞确认、威胁分析及应变处置等程序,攻守双方的时间落差成为网安管理的难题。DIGITIMES总经理苏育正在致词时指出,AI使漏洞更容易被快速利用,企业经营者必须直接参与网安决策,并将供应链纳入管理范围。DIGITIMES处长陈毅斌也提醒,自动化攻击不再局限于大型企业,员工遭受社交工程攻击及供应商系统漏洞,都可能成为入侵途径。
面对攻击加速,数码发展部资通安全署署长蔡福隆提出「减、修、防、监、备」五项防御原则,强调减少对外曝险、优先修补漏洞、强化身份验证与监控,并建立可靠的备份机制。卡巴斯基台湾技术总监谢长轩则提到,AI虽能快速蒐集威胁数据,仍须经过专家验证,才能转化为可供防御使用的情资。
盖亚信息云端网安顾问彭胜文进一步说明,透过SIEM集中分析跨系统日志,结合SOAR自动化调查与通报,可减少大量告警造成的判断负担。威联通科技先进网通专案副理许智杰则以ADRA NDRS为例,说明如何利用内网流量分析及交换机连动,在发现异常时隔离受骇设备,限制攻击者横向移动。
然而即便能及时侦测,也无法保证所有攻击都能阻止。NAKIVO代表Evan Wang建议采用「3-2-1-1-0」备份策略,搭配自动化开机验证,确保遭受勒索攻击后仍能复原系统。eG Innovations台湾业务总经理詹玲玲则强调跨系统效能监控的重要性,透过AI关联分析定位故障原因,缩短服务中断时间。这些防护措施分别对应威胁发现、入侵阻断及系统复原,让企业在攻击发生后仍有机会控制损害范围。
AI代理扩大数据存取范围 零信任与治理须同步调整
生成式AI与AI代理进入企业工作流程后,数据可能透过提示词、API及外部工具传输,AI代理也能在背景自主执行任务,使传统存取权限与数据外泄防护面临挑战。台湾CISO联盟会长暨华硕集团网安长金庆柏指出,企业推动AI应用时,必须同步建立数据分级与使用规范,并将零信任原则延伸至AI代理及模型呼叫,避免授权范围过大。精品科技网安顾问陈昱辉则表示,传统数据外泄防护(DLP)难以完整掌握AI工具的数据流向,应在使用者端点检查提示词、剪贴簿及上传内容,并保留操作纪录。
除了数据流向,合法帐号的操作行为也须持续验证。竣盟科技创始人兼总经理郑家海指出,供应商即使通过身份验证,仍可能因设备遭入侵而成为攻击跳板,企业应透过最小权限、动态验证及跳板机管理线上维护。Akamai资深企业安全架构师周裕华则建议结合浏览器安全控管、微分段及零信任网络存取(ZTNA),限制机敏数据外传与内网横向移动。
DQS Taiwan品牌行销经理Chris Chen进一步提醒,即使使用地端AI模型,仍可能因知识库权限管理不当而发生数据外泄,企业可参考ISO/IEC 42001建立AI风险评估、使用规范及跨部门稽核制度,将技术防护与组织管理结合。
实体AI安全深入设备底层 芯片防护与执行阶段监控并重
当AI进入机器人、工业设备及智能车辆,网安漏洞可能造成设备失控或人员伤害,防护范围也须涵盖硬件、韧体与传感数据。台湾德国莱因资深业务经理庄佩甄指出,欧盟《机械法规》与《网络韧性法案》(CRA)已将网络安全纳入产品合规要求,制造商须在设计阶段考量威胁建模、漏洞管理及安全更新,并兼顾AI系统的运作风险。
在硬件防护方面,旺宏电子产品行销处专案部经理叶金瓒介绍ARMorFlash安全快闪存储器,透过加密传输、身份认证、安全开机及防降版机制,保护韧体与机敏数据。恩智浦半导体资深客户支持工程师林冠宏则说明EdgeLock安全技术,利用硬件安全模块保护装置金钥,并透过EdgeLock 2GO管理身份凭证与安全更新。两者分别从存储元件及装置身份管理建立底层防护。
然而,设备出厂时符合安全要求,仍可能在长期运作期间遭受攻击。Exein SpA亚太区前线部署工程总监唐稚筌指出,软件物料清单(SBOM)无法判断漏洞是否正遭利用,因此可透过Linux eBPF与LSM机制,在执行阶段拦截异常操作。昇频科技技术长王辰佑则以O'smart方案说明,如何在工业物联网边缘端实时阻断可疑流量,并利用网络拓扑定位异常设备,降低老旧机台与分散式设备的维护负担。
除了防止系统遭入侵,AI输入数据的可信度同样影响判断结果。智能网安共同创始人暨财务长林建锋提出结合实体不可复制功能(PUF)与C2PA数码内容来源验证,在传感数据产生时建立身份及完整性证明。奇美车电副总经理黄哲斌则以商用车AI视觉盲区警示为例,说明国际标准未必涵盖台湾常见的金属反射、雨天及近乎静止用路人等情境,必须增加在地测试,才能确认AI识别在实际道路环境中的可靠度。
可信赖供应链成市场门槛 台湾安控产业寻求差异化
国际网安法规提高联网设备的安全要求,也影响全球安控市场的供应链选择。资策会MIC产业分析师暨组长谢佩芬指出,中国品牌占全球安控市场逾4成,台湾业者长期以硬件制造与代工为主,难以单靠价格竞争,但美国采购限制与欧盟《网络韧性法案》(CRA)等规范,使可信赖供应链成为市场机会。安防公会网安委员主委胡志刚因此主张,台湾产业应由「Made in Taiwan」走向「Trusted by Taiwan」,透过产品网安验证、软件物料清单(SBOM)及芯片来源揭露,建立可供国际客户检验的产品可信度。
除了合规要求,AI应用能力也影响业者的竞争位置。论坛期间举行「国产芯片AI开发加速引擎」知识平台交接启用仪式,由资策会数码转型研究院院长谢佩红代表移交予台湾智能安防工业同业公会,期望降低国产AI芯片与安控设备的整合门槛。场域应用方面,城智科技利用既有摄影机搭配边缘AI,提供跨摄影机人员追踪、事件调查及工安侦测;易控智能生活全球业务发展顾问李绍纬分享乌日共生宅实证计划,以毫米波雷达及本地端AI进行跌倒侦测,兼顾长者隐私与照护通报。
中嘉宽频许榕恩则介绍与利凌企业合作的AI废弃物监控方案,规划在高雄栈贰库识别垃圾满溢情形,并串接清运派工与结案纪录。这些案例显示,台湾安控业者正尝试将既有硬件与AI识别、数据分析及现场作业结合,发展设备销售以外的服务收入。
量子威胁推动口令迁移 软件供应链须强化长期安全管理
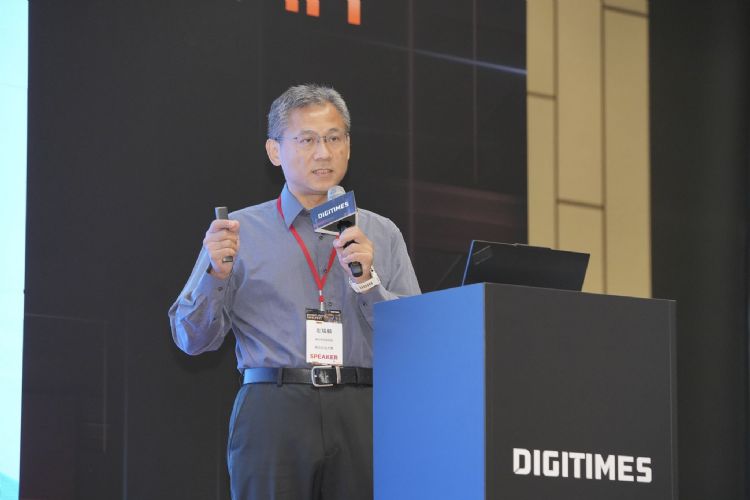
除了当前的AI攻击,量子运算发展也让企业必须提前检视既有加密系统。国立政治大学信息学院副院长左瑞麟指出,未来具备足够运算能力的量子电脑,可能破解现行RSA与椭圆曲线口令(ECC),尤其「现在窃取、未来解密」的攻击模式,已对需要长期保密的数据形成风险。他建议企业及早盘点口令资产,依系统重要性与数据保密年限,安排后量子口令(PQC)迁移顺序,并评估新演算法对设备效能及系统兼容性的影响。
在实务导入方面,CeQureX安诚信息业务工程师Wolfer Lai建议建立口令物料清单(CBOM),掌握既有演算法、金钥及系统相依关系,避免迁移时影响重要服务。池安量子网安业务经理陈证元则介绍P-Q-Scan盘点工具、CVPQC口令函式库及后量子反向代理技术,协助企业评估风险,并为难以修改原始码的老旧系统提供过渡方案。
软件供应链的长期安全管理同样需要可追溯性。JFrog解决方案架构师蒙克以开源套件投毒事件为例,指出恶意程序可能经由第三方元件进入开发环境,企业须掌握套件来源、建置纪录及正式部署范围,并保存软件物料清单(SBOM)、安全测试与发布核准纪录,以便在漏洞发生后迅速确认影响。
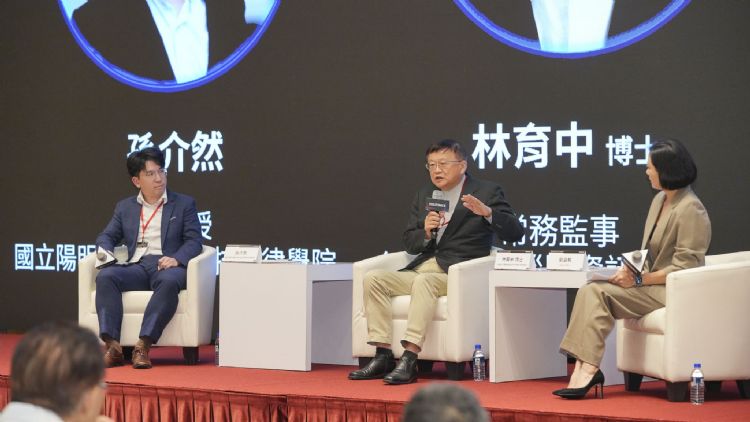
论坛最后的「下一代网安防线:AI、量子运算与数码信任」焦点座谈,由刘姿麟主持。DIGITIMES顾问、台湾量子电脑暨信息科技协会常务监事林育中认为,实体AI应建立硬件信任根,重要决策仍须保留人工把关,并及早强化数码签章安全。国立阳明交通大学科技法律学院助理教授孙介然则指出,AI自主程度提高后,企业须依系统风险、人类介入能力及既有安全控制措施厘清法律责任,同时将PQC迁移纳入长期网安规划。