

欧盟CRA 9月启动 旺宏以安全存储器打造硬件网安防线
- 张姝宁/台北
-

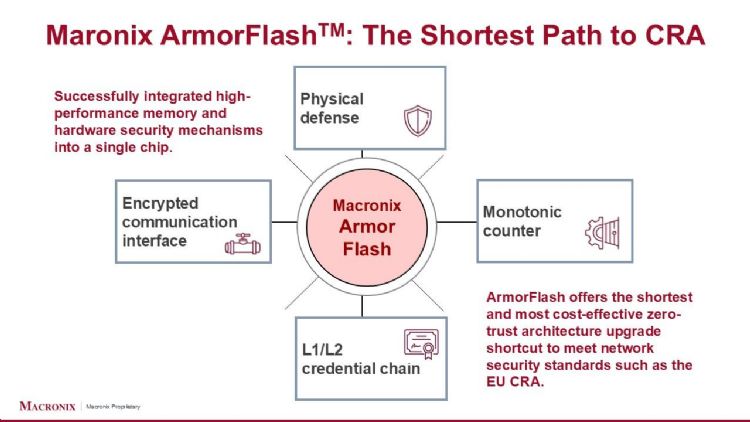
在竞争激烈的欧洲与全球市场中,车用电子、工业控制、网通设备及AI数据中心等高端应用,对供应链透明度与装置身份识别的要求日益严苛。欧盟网络韧性法(Cyber Resilience Act;CRA),要求数码产品制造商需从产品设计、开发、生产到产品服务生命周期,均落实网络网安措施。
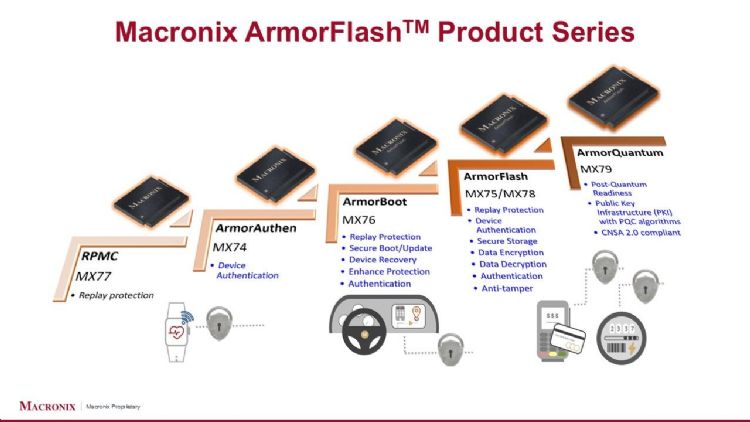
除了产品安全设计外,也需建立漏洞管理、安全更新、事件通报及供应链透明化等机制。随着CRA全面适用时程实施接近,如何从产品底层架构建立安全能力,已成为各产业的重要课题。全球非挥发性存储器领导厂商旺宏电子(Macronix),透过旗下两大核心产品ARMorFlashTM与ARMorBoot,分别从数据保护与安全开机切入,提供了国际市场完整的硬件解决方案,协助系统产品建立可信任的安全基础,满足CRA对Secure-by-Design、资产保护及产品生命周期的安全管理需求。
深耕高安全市场:以芯片级防御强化关键数据防护
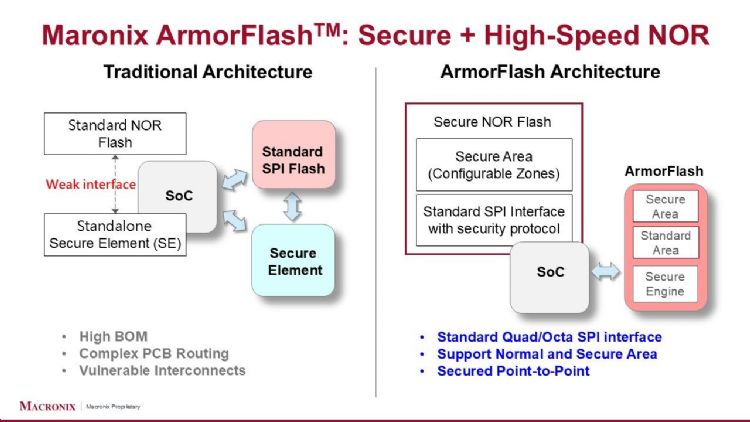
针对欧洲市场对数据与韧体安全的高度要求,旺宏电子ARMorFlash将安全存储、硬件加密及身份识别等功能直接整合至存储器元件中。其内建硬件加密引擎与安全通讯机制,强化数据在存储与传输过程中的保护,并降低数据遭窃听或中间人攻击的风险。
同时,透过非挥发性单调计数器(Monotonic Counter)与真实乱数产生器(TRNG)等硬件安全机制,强化重放攻击(Replay Attack)与回滚攻击(Rollback Attack)防护,避免系统遭恶意降级至存在漏洞的旧版韧体。其支持安全凭证的设计,一举协助主机端确认连接装置的身份,为设备提供无法复制且可信赖的芯片身份识别,降低未经授权装置接入所带来的风险,在客户端的产品生命周期中阻断硬件遭篡改与伪造的风险,进而确保软件供应链高度安全的信任基础。
ARMorFlash支持标准的SPI界面,与标准NOR Flash的针脚兼容,方便客户端整合既有的NOR Flash存储器设计,在不大幅改变系统架构的情况下即可快速导入,迅速强化存储元件的安全能力,有效降低导入门槛。
旺宏电子产品行销处专案部经理叶金瓒指出,ARMorFlash瞄准对于数据与韧体安全具有高度要求的市场,该产品已成功导入自驾与网通设备的供应链中,并满足这些顶尖系统对装置身份识别、数据保护及韧体安全日益提高的需求,在高安全联网的实际应用中展现其重要价值,协助系统厂商强化整体产品防护能力。
建立系统启动的信任基础:以专用安全开机架构对抗恶意韧体攻击
面对客户端系统在启动过程中,需避免未经授权或遭窜改的程序码被加载,旺宏的ARMorBoot在系统开机阶段扮演着韧体验证与保护的关键角色,提供专用方案并搭配安全更新、备援及复原等机制,确认韧体的可信任性,提升系统面对韧体攻击与异常状况时的韧性。
其支持标准SPI/QSPI界面的安全存储器产品线,为嵌入式系统提供可靠的硬件信任根(Root of Trust)与安全启动(Secure Boot),并落实重放攻击防护(Replay Attack Protection)与防回滚保护(Rollback Attack Protection)功能。
值得一提的是,在执行安全启动程序时,ARMorBoot能在外部SPI汇流排中不暴露代码的情况下,直接在芯片内部完成程序码完整性验证,一旦侦测到数码签章不符时,会自动将系统导向装置复原软件,以防止装置损坏,同时提供身份验证保护(Authenticated Protection),全方位保障系统运作的完整性。
该产品特别适合需要具备硬件信任根(Root of Trust)的嵌入式系统、工业设备、车用电子、网通设备及高端运算平台,可协助客户强化产品从开机、韧体更新到产品生命周期管理的安全机制,并与既有系统架构形成互补。
从底层架构防御:双箭齐发破解CRA难题
旺宏电子透过ARMorFlash与ARMorBoot将安全能力前移至硬件层,依不同系统需求,分别从装置认证、数据保护、安全开机、韧体更新及系统回复等面向提供解决方案,协助客户降低未授权存取、数据窜改及韧体遭置换等风险,并符合IEC 62443、ISO 21434等国际网安标准所强调的产品安全需求,除了满足欧盟CRA对资产保护与产品生命周期的严格要求,亦协助全球客户强化产品的安全设计与高效能,以建立符合CRA要求的产品网安能力。